Хакери масово перепродають доступ до ChatGPT і Claude: що таке LLM-jacking
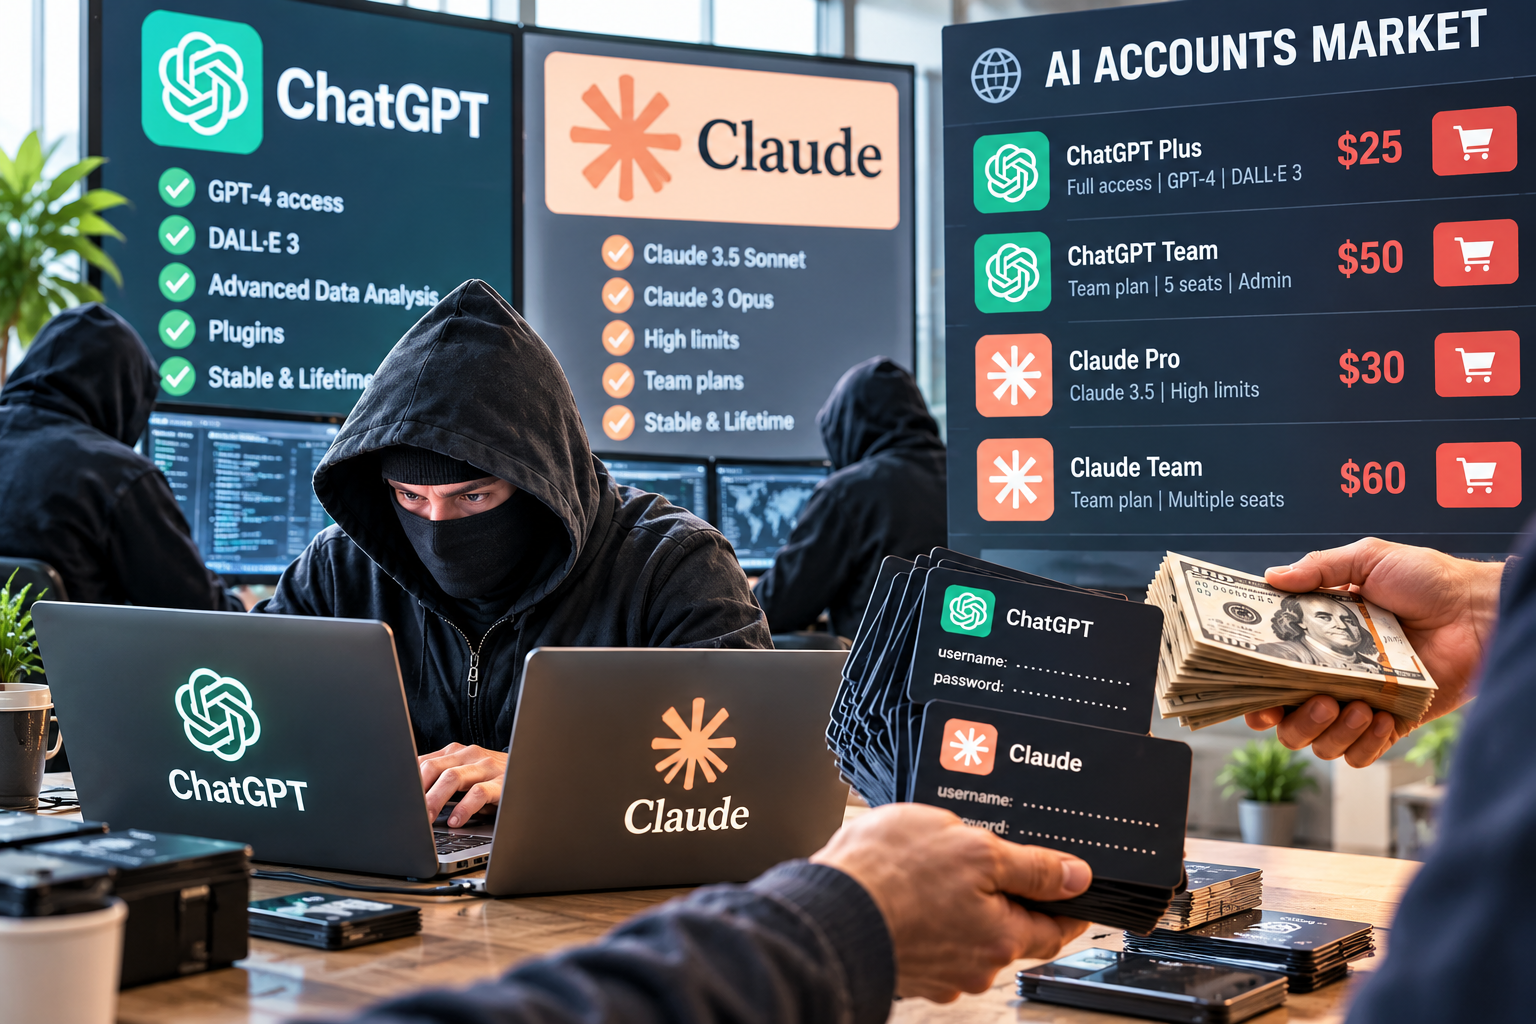
Дослідники Google Threat Intelligence Group разом з Financial Times зафіксували нову хвилю кіберзлочинності: зловмисники перепродають викрадені облікові дані до популярних ШІ-сервісів. Явище отримало назву LLM-jacking — за аналогією з відомим у хмарних середовищах cryptojacking.
Як працює схема
На тіньових форумах облікові дані до ChatGPT, Claude та інших сервісів продаються зі знижкою до 97% від офіційної ціни. Для порівняння, легальна корпоративна підписка коштує до $200 на місяць за одного користувача. Частина продавців пропонує не разовий доступ, а щось на кшталт передплати з гарантією: якщо акаунт заблокують після виявлення компрометації, покупець отримає заміну безкоштовно.
Крім перепродажу логінів, зловмисники також викрадають обчислювальні потужності ШІ-компаній, щоб запускати на чужий рахунок власні моделі.
Масштаб проблеми
За даними дослідників, атаки вже зафіксовано у понад 20 країнах, включно зі США, Великою Британією та Єменом. Серед постраждалих сервісів — продукти OpenAI, Google та Anthropic.
Чому це небезпечно для бізнесу
Співробітники дедалі частіше використовують корпоративні акаунти ChatGPT чи Claude для робочих задач — аналізу документів, написання коду, обробки внутрішніх даних. Якщо такий акаунт скомпрометовано, зловмисник отримує доступ не лише до самого інструменту, а й до історії переписок і всього, що туди вводили співробітники. Облікові дані до ШІ-сервісів поки рідко підпадають під ту саму сувору політику безпеки, що й корпоративна пошта чи CRM — хоча ризик, як показує дослідження, уже цілком порівнянний.
Практичний висновок для компаній простий: контроль доступу давно вийшов за межі пошти та CRM-систем, і ШІ-інструменти пора включати в той самий периметр захисту. E-Light підходить до цього системно — впроваджує багатофакторну автентифікацію та керування привілейованими обліковими записами (IAM/PAM), а також проводить аудит “тіньового” використання сервісів, коли співробітники підключають зовнішні інструменти без відома ІТ-відділу.